客服现场最慌的一类故障,不是「话术搜不到」,而是易歪歪突然打不开:双击没反应、闪一下退出、托盘图标消失,或者昨天还好用今天被系统提示「已阻止未知应用」。很多时候并不是安装包坏了,而是 Windows Defender 或其他杀毒/EDR 把主程序、更新器或相关组件隔离了。误报在客服工具里并不罕见——软件需要吸附窗口、模拟输入、常驻托盘,行为特征容易被启发式规则盯上。
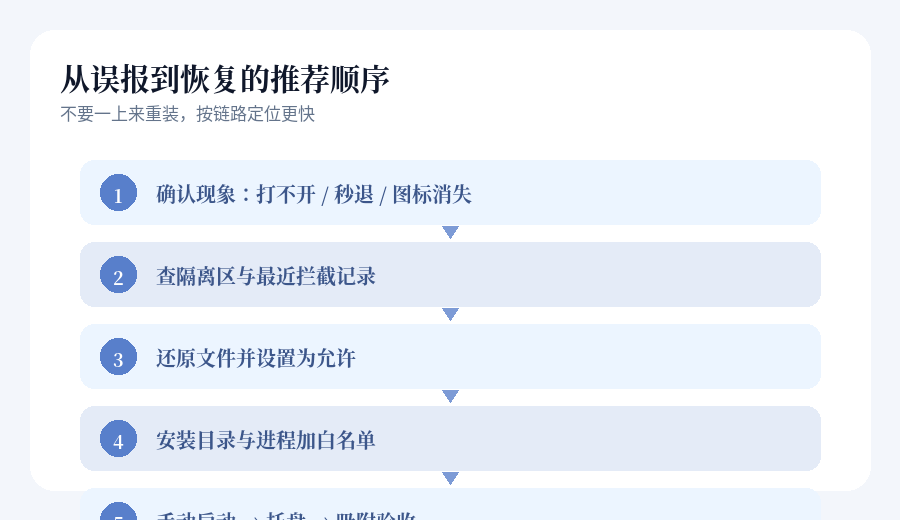
本文面向 Windows 客服机与带班老师:先把现象归类,再按「查隔离 → 还原放行 → 目录加白 → 权限一致 → 冷启动验收」的顺序处理。目标不是关掉全部防护,而是在可接受的安全策略下让易歪歪稳定常驻,吸附 QQ/微信/千牛/京东/拼多多,一键话术继续可用。若公司有统一管控软件,文中也会标明哪些步骤必须交给 IT,避免客服机上无效折腾。
先分清:打不开、秒退、还是「装了又没了」
- 完全无法启动:双击无进程,或立刻提示被安全中心拦截;
- 能启动但很快退出:可能是组件被隔离、更新器被拦、或启动后二次扫描;
- 昨天正常今天图标消失:夜间定义库更新后误报,或策略推送改了排除项;
- 仅某个 Windows 账号失败:用户级策略/隔离记录不共享,别在管理员会话里「测通」就以为客服账号也通了;
- 重装后仍秒没:安装目录或下载缓存仍被实时监控盯住,需要先加白再安装。
动手前记下四样信息:系统版本(Win10/Win11)、是否域账号、安全软件名称(Defender 还是某某管家/公司 EDR)、易歪歪安装路径。远程协助时把这四样先发出来,能少绕两圈。联系支持可写明现象与上述环境,邮箱 [email protected]。
第一步:打开隔离区与威胁历史
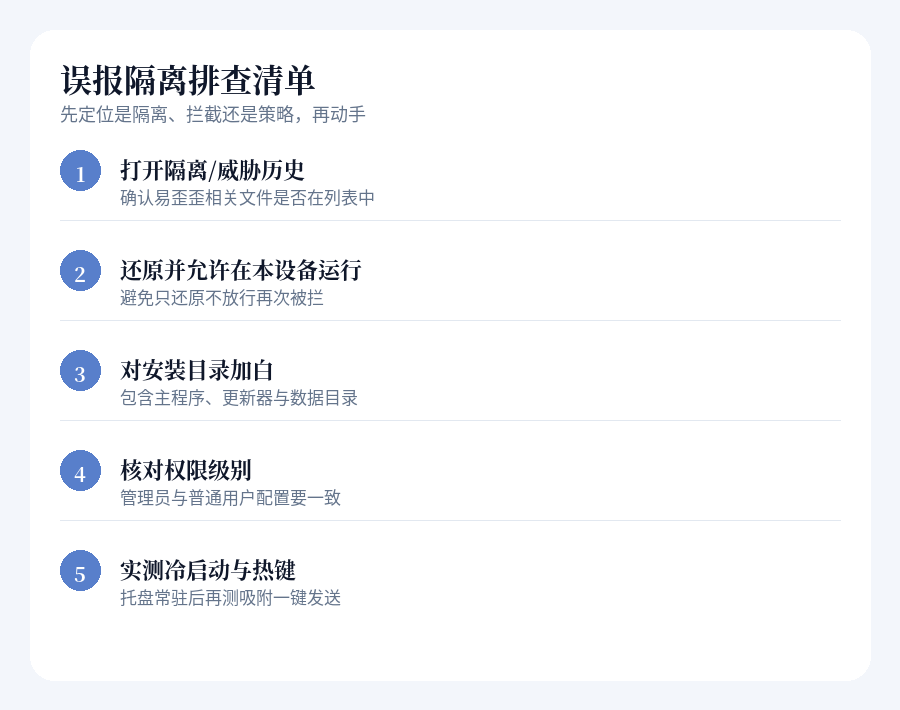
Windows 自带防护时,路径大致是:打开「Windows 安全中心」→「病毒和威胁防护」→「保护历史记录」或「威胁历史」。在列表里搜索与易歪歪相关的文件名、安装目录关键词。第三方杀毒则进入其「隔离区 / 信任区 / 允许列表」。关键是确认:被处理的对象是主程序、辅助进程,还是临时解压文件。
- 在保护历史中筛选「隔离」「阻止」「严重」等状态;
- 逐条点开,看完整路径是否指向易歪歪安装目录或用户数据目录;
- 若只有安装包(MSI)被拦:多半是下载后首次扫描,还原后应对安装目录加白再装;
- 若主程序已被隔离:先还原,再设为「允许在此设备上运行」,避免只还原不放行;
- 截一张历史列表(打码隐私路径以外的敏感信息)备查,方便 IT 复盘误报规则。
注意:有的环境会显示「已由管理员控制」。这时你在本机点允许可能无效,必须走 IT 工单把哈希或路径加入企业排除。强行关实时防护不符合多数公司规范,也不是本文推荐做法。
第二步:还原、允许,而不是只重装
还原时的正确姿势
- 选择「还原」或「恢复」后,再选「允许」/「这是误报」类选项(文案因系统版本略有差异);
- 同一条威胁若反复出现,说明排除未生效:检查是否加在了错误作用域(只加了当前用户);
- 还原后立刻手动启动一次,观察是否再次进入隔离——若秒再隔离,先做目录排除再启动;
- 不要在隔离未处理时循环重装,容易留下多份残缺目录,反而增加误报面。
安装目录与数据目录加白
在 Defender「排除项」或第三方「信任区」中,优先添加:易歪歪安装目录(整夹)、若存在独立的用户数据/话术库目录也一并加入。排除粒度建议到目录级,而不是今天加一个 exe、明天又冒出 updater。公司 EDR 若只允许按证书或哈希加白,把文件属性与哈希交给 IT,由他们在控制台下发。
- 确认排除路径无中文乱码、无错误盘符(换机迁移后盘符变化很常见);
- 排除生效后,再执行一次干净启动:先退出托盘进程,再重新打开;
- 若使用「受控文件夹访问」等勒索防护功能,确认易歪歪对需要写入的目录有权;
- 浏览器下载 MSI 时若被 SmartScreen 拦截,可核对发布来源后选择仍要运行,再配合目录加白。
第三步:权限、组策略与多账号陷阱
客服机常见混用:「用管理员安装,用普通账号干活」。结果是安装目录权限或自启项写在管理员配置里,客服账号一登录又触发另一次扫描策略。建议:在实际做客服的 Windows 用户下完成加白、自启与吸附验收。若必须提权安装,装完后切回业务账号做完整冒烟测试。
- 组策略禁止本地改排除项:停止本地折腾,提交路径/哈希给 IT;
- 多用户快速切换:每个用户可能各有一份隔离历史,要分别查看;
- 杀毒与「优化大师」叠加:两个产品抢着拦,需要明确以哪一个为准并统一白名单;
- 镜像批量装机:把排除项写进黄金镜像或下发脚本,避免五十台机器台台手点。
第四步:恢复后如何验收(别只看「能打开」)
能打开主界面只是第一步。易歪歪的价值在常驻与通道能力,请按下面清单验收,全部打勾再交给一线。
- 注销或重启一次,确认冷启动后托盘图标仍在,进程未再被隔离;
- 打开微信/QQ/千牛等真实会话窗,完成一次吸附,位置无明显异常;
- 用一键发送插入一条测试话术,确认焦点在输入框且内容完整;
- 切换到第二个通道再测一次,避免只在一个软件上「碰巧可用」;
- 检查话术库是否完整(未被隔离误删数据文件);若有备份,对比条数;
- 让一名不熟悉细节的同事按内部短文档操作一遍,确认可独立恢复认知。
常见误区与现场话术
- 误区一:一被拦就关杀毒。短期能开,长期不合规,也可能被别的防护再次拦。
- 误区二:只还原一次不放行。历史里仍是威胁,下次扫描还会动手。
- 误区三:排除只加桌面快捷方式。快捷方式不是程序本体,排除无效。
- 误区四:管理员测通就宣布修复。业务账号未验证等于没修。
- 误区五:不保留威胁历史截图。复发时 IT 无法对照规则版本。
向同事解释时可说:「这是安全软件的启发式误报,不是木马;我们走官方允许列表,既保留防护,又让客服工具常驻。」比简单说「杀毒有问题」更不易引发恐慌。
公司统一管控时的协作清单
若安全中心提示由组织管理,把下列信息打包给 IT,通常比口头描述更快过审:软件名称与用途(网络客服跨平台快捷回复,本地话术,吸附主流聊天客户端)、安装路径、需要放行的进程名、是否需要开机自启、业务窗口期(例如大促前必须恢复)。同时说明数据本地存储、不经过无关第三方,有助于安全评审。
- 申请类型:路径排除 / 哈希允许 / 证书信任(按贵司框架选一种);
- 影响范围:客服班组机器列表或 OU;
- 回滚方案:排除撤销后的验证人与时间;
- 验收标准:冷启动托盘 + 双通道吸附 + 一键发送成功。
仍失败时的升级路径
- 确认 MSI 来源为官网或内部分发渠道,避免来路不明的「破解包」加重误报;
- 在干净测试机(相同系统镜像)对比:若仅生产机失败,重点查 EDR 策略差异;
- 查看 Windows 事件查看器中与 Windows Defender 相关的屏蔽记录;
- 检查磁盘权限与只读属性,排除「还原后文件不完整」;
- 整理「时间线 + 截图 + 路径」发至 [email protected],便于对照版本协助排查。
小结
杀毒误报导致的无法启动,本质是防护策略与工具行为特征撞车。正确顺序是:查隔离与历史 → 还原并允许 → 目录/进程加白 → 在业务账号下冷启动验收吸附与一键发送。易歪歪单机版服务的是客服效率:吸附主流聊天软件、一键话术、本地数据更可控;把它稳定留在托盘里,比反复重装有意义得多。按本文做完验收清单,大多数「突然打不开」都能在一小时内收束;若遇组织策略锁死,就把路径与哈希交给 IT,用同一套验收标准闭环。
现场快速口述版(给远程支持用)
若你在远程指导一位不太熟电脑的同事,可以按下面口令推进,每步等对方回报「好了」再继续:一、打开开始菜单搜索「Windows 安全中心」;二、点「病毒和威胁防护」;三、打开保护历史,找有没有易歪歪字样;四、有的话选还原并允许;五、再搜索「排除项」把安装文件夹加进去;六、重启一次,看托盘在不在;七、打开微信或千牛,让易歪歪吸上去,发一句测试话术。口令短、反馈明确,比一次甩长文档更有效。
若对方使用的是公司统一杀毒,前三步可能进不去设置。这时改为:让对方截图桌面右下角杀毒图标与任何弹窗,把安装路径发给你,你去提 IT 工单。不要让一线在峰值时段反复重装,重装既耗时又可能再次触发扫描。
和「发送失败」「热键失灵」怎么区分
- 能打开主界面、托盘在,但热键无反应:优先查热键冲突与权限,而不是隔离;
- 能打开但一键内容进不了输入框:优先查焦点与吸附目标窗;
- 主程序都进不去或秒退:才优先走本文的隔离与放行链路;
- 偶发第一次启动慢:可能是实时扫描,观察是否伴随安全中心提示。
把故障树分清,班组内部就不会所有问题都回一句「重装一下」。重装只对安装损坏或版本错乱有意义;对误报隔离,重装而不加白,等于把球踢回原点。长期来看,把排除项写进装机镜像或 IT 基线,比每台机器到岗后再救火更省人力。